Falsi allarmi e minacce via mail, come “decifrare” il terrore digitale? Parla l’esperto, Cristian Randieri
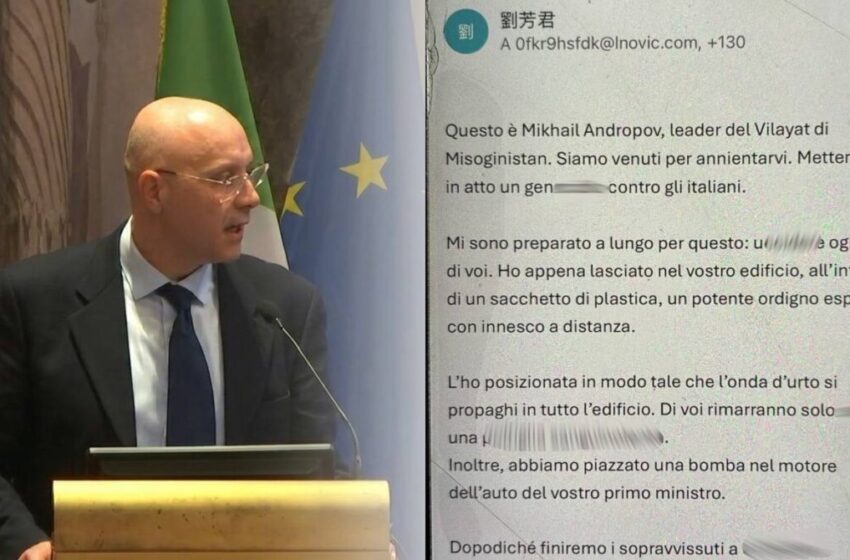
Cristian Randieri è un ingegnere siracusano. Ricercatore e docente universitario, è esperto in Intelligenza Artificiale e Cybersecurity. A lui abbiamo chiesto di analizzare la mail che ha generato il caso nelle siracusane ed italiane. Falsi allarmi e minacce via mail, come provare a decifrare il terrore digitale prima del panico?
Gli ultimi eventi che hanno visto decine di scuole evacuate in tutta Italia, e in particolare in Sicilia, a causa di email minatorie anonime, ci costringono ad una profonda riflessione sulla gestione della sicurezza nell’era digitale. Quando si parla dell’incolumità dei nostri ragazzi e del personale scolastico, la reazione immediata delle istituzioni non ammette incertezze. Tutti i protocolli d’emergenza scattati, con l’intervento tempestivo delle forze dell’ordine e la bonifica degli edifici, sono non solo doverosi ma assolutamente sacrosanti, perché di fronte alla possibilità di un pericolo reale non si possono fare scommesse.
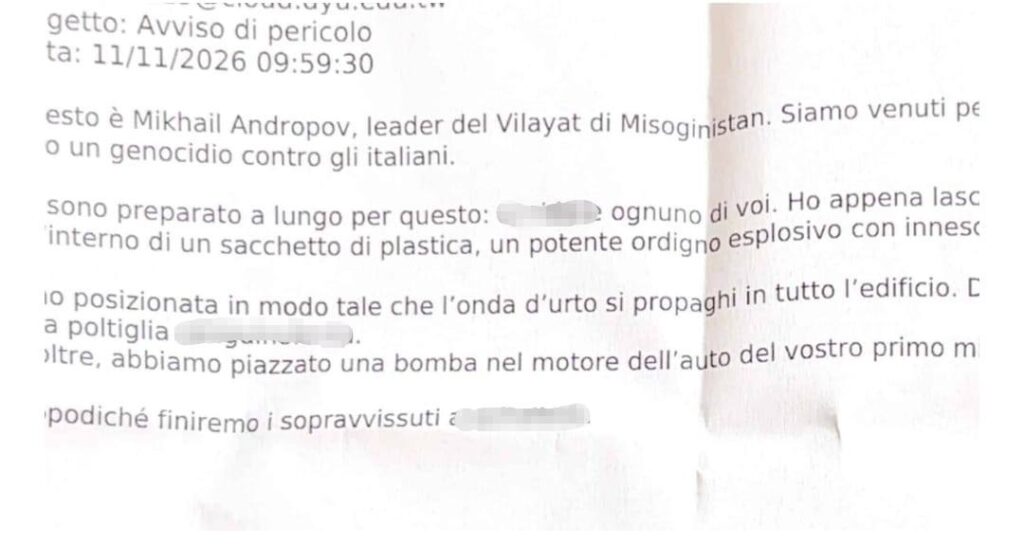
Tuttavia, accanto al rigore delle procedure sul campo, esiste un aspetto prettamente informatico che tutti noi possiamo imparare a comprendere per affrontare questi episodi con la maggiore lucidità possibile. Osservando il messaggio che è stato recapitato agli istituti in queste ore, emergono diversi elementi chiave che ne svelano la potenziale natura. Guardando per esempio chi invia il messaggio, notiamo subito una forte incoerenza, poiché a un nome di fantasia in caratteri cinesi che letteralmente tradotti significa “Forza e coraggio” si affianca una firma composta da caratteri latini e un indirizzo generico privo di qualsiasi legame con un’organizzazione reale.
Proseguendo con l’analisi dei dettagli tecnici di invio, si scopre che l’email non è stata indirizzata a una singola scuola, ma inoltrata in blocco e in copia nascosta a centinaia di destinatari contemporaneamente. Questa modalità è tipica dei messaggi generati in serie da sistemi automatici per provocare un disturbo a raggio amplissimo, e non appartiene alla logica di un’azione mirata. A confermare questo quadro vi è poi lo stesso linguaggio utilizzato all’interno del testo caratterizzato da termini inventati, minacce roboanti e provocazioni che appaiono assurde che puntano solo a fare leva sull’effetto shock emotivo con lo scopo ben preciso di ottenere il massimo della visibilità con il minimo sforzo.
Infine, sul piano strettamente tecnico, gli analisti della Polizia Postale valutano sempre l’impronta digitale nascosta dietro l’email, ovvero quelle informazioni invisibili che tracciano il percorso dei server e consentono di capire se siano state usate reti anonime per mascherare l’autore del gesto.
Penso sia comunque importante imparare a riconoscere questi indicatori per poter sviluppare una preziosa “calma digitale”, aiutando la cittadinanza a non cedere subito al panico e a evitare la diffusione di allarmismi incontrollati sui social o nelle chat di classe. Tutto questo senza mai abbassare la guardia nella vita reale, dove la prudenza delle forze dell’ordine rimane sempre e comunque la prima garanzia per la tutela e la sicurezza di tutti.
Oggi, andare a prendere mia figlia Clelia a scuola in emergenza mi ha ricordato quanto sia umano spaventarsi, ma anche quanto sia fondamentale unire la massima prudenza sul campo alla calma nella mente. In ogni caso dobbiamo affidarci con totale fiducia al lavoro attento delle forze dell’ordine e dei dirigenti scolastici, sapendo che dietro il terrore digitale molte volte non c’è una reale minaccia, ma solo il tentativo fallito di toglierci la serenità…
Cristian Randieri